AIエージェントのセキュリティとは?結論は権限・入力・承認・記録の4点
AIエージェントのセキュリティは、権限・入力・承認・記録の4点に絞れます。AIエージェントのリスクは種類が多く見えますが、守る場所はこの4つに集まるためです。
この記事は、社内でAIエージェントを使い始める情報システム・DX推進・経営層の方に向けて書いています。私たち株式会社くるみは、AIエージェントの守り方をこの4点に分けて整理しました。AIエージェントの仕組みそのものは親記事で扱っています。詳しくはAIエージェントとはをご覧ください。
AIエージェントのセキュリティとは:定義と守る対象
AIエージェントのセキュリティとは、AIエージェントが社内外のシステムを操作する前提で、誤操作・悪用・情報漏洩を防ぐ設計と運用のことです。AIエージェントは、目的を渡すと手順を自分で組み立て、ツールを呼び出して作業を進めるAIを指します。守る対象は、AIの回答そのものよりも、AIが触れるデータと実行する操作です。
なお、セキュリティ業務を担うAIエージェント(SOC=セキュリティ監視の専門組織向けなど)は別の話題なので、この記事では扱いません。ここで扱うのは、業務で使うAIエージェントをどう守るかです。
守り方の4点とは:権限・入力・承認・記録
守り方は、権限を絞る、入力を疑う、人が承認する、記録を残すの4つです。下の図に全体像をまとめました。
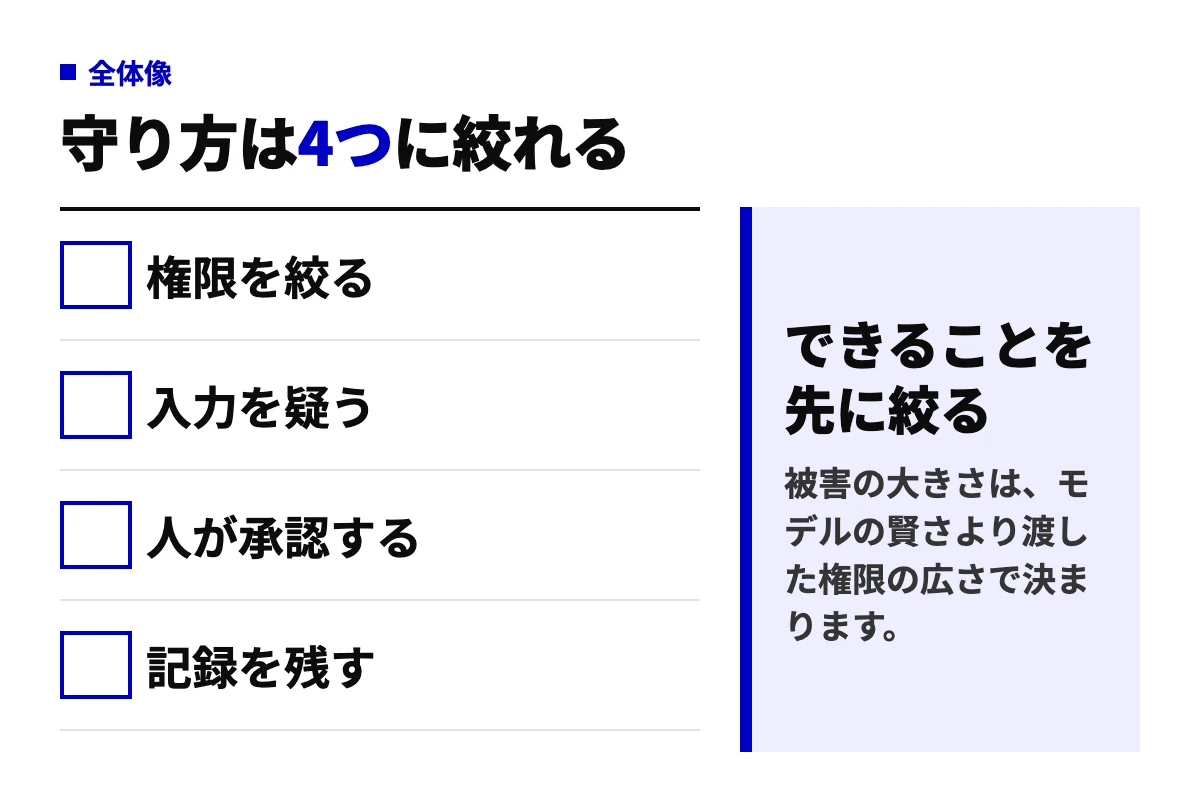
- 権限を絞る:AIエージェントが触れるデータと操作を、業務に必要な範囲だけにします。
- 入力を疑う:外から読み込む文書やWebページを、命令ではなくデータとして扱います。
- 人が承認する:書き込みや送信の前に、人が内容を確認する工程を挟みます。
- 記録を残す:何を読み、何を実行したかをログ(操作の記録)に残し、後から追えるようにします。
生成AIのセキュリティとの違い:従来の対策だけでは足りない理由
違いは、AIエージェントが自分で実行する点にあります。チャット型の生成AIは答えを返すところで止まりますが、AIエージェントはその先の操作まで進みます。そのため、AIエージェントのセキュリティリスクは、回答の誤りではなく操作の誤りとして表に出ます。
生成AIとAIエージェントの違い:4つの比較軸
両者の違いは、動き方、つながる先、被害の形、守る場所の4行で比べると分かりやすくなります。
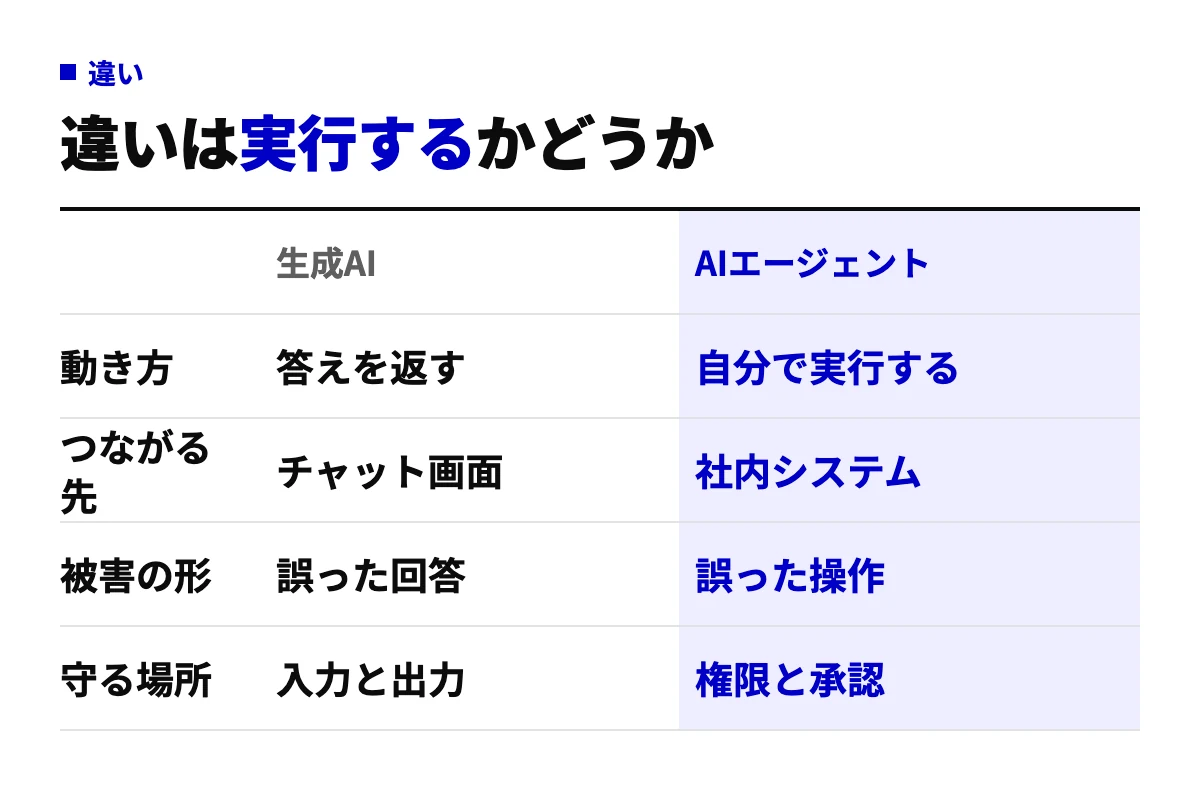
- 動き方:チャット型の生成AIは答えを返すところまで、AIエージェントは自分で実行するところまで進みます。
- つながる先:生成AIはチャット画面の中で完結し、AIエージェントは社内システムにつながります。
- 被害の形:生成AIでは誤った回答、AIエージェントでは誤った操作として現れます。
- 守る場所:生成AIは入力と出力、AIエージェントは権限と承認が中心になります。
入力と出力の対策が不要になるわけではありません。これまでの対策の上に、権限と承認の設計を重ねる形になります。
従来の対策だけでは検知しにくい3つの理由
既存の仕組みでAIエージェントのリスクを検知しにくい理由は、次の3点です。
- 自分で連続して実行する:一つの指示から複数の操作が続くため、人が途中で確かめる機会が減ります。
- 結果が毎回同じとは限らない:同じ指示でも手順が変わるため、決まった型との照合では異常を見つけにくくなります。
- 外部のツールやデータとつながる:正規の権限で動くため、不正な操作も通常の処理と見分けにくくなります。
いずれも、不正な通信を外側で止めるという考え方だけでは拾いにくい性質です。そこで、AIエージェントに何を許すかを先に決める設計が必要になります。
AIエージェントのセキュリティリスク:主な5つとインシデントの起き方
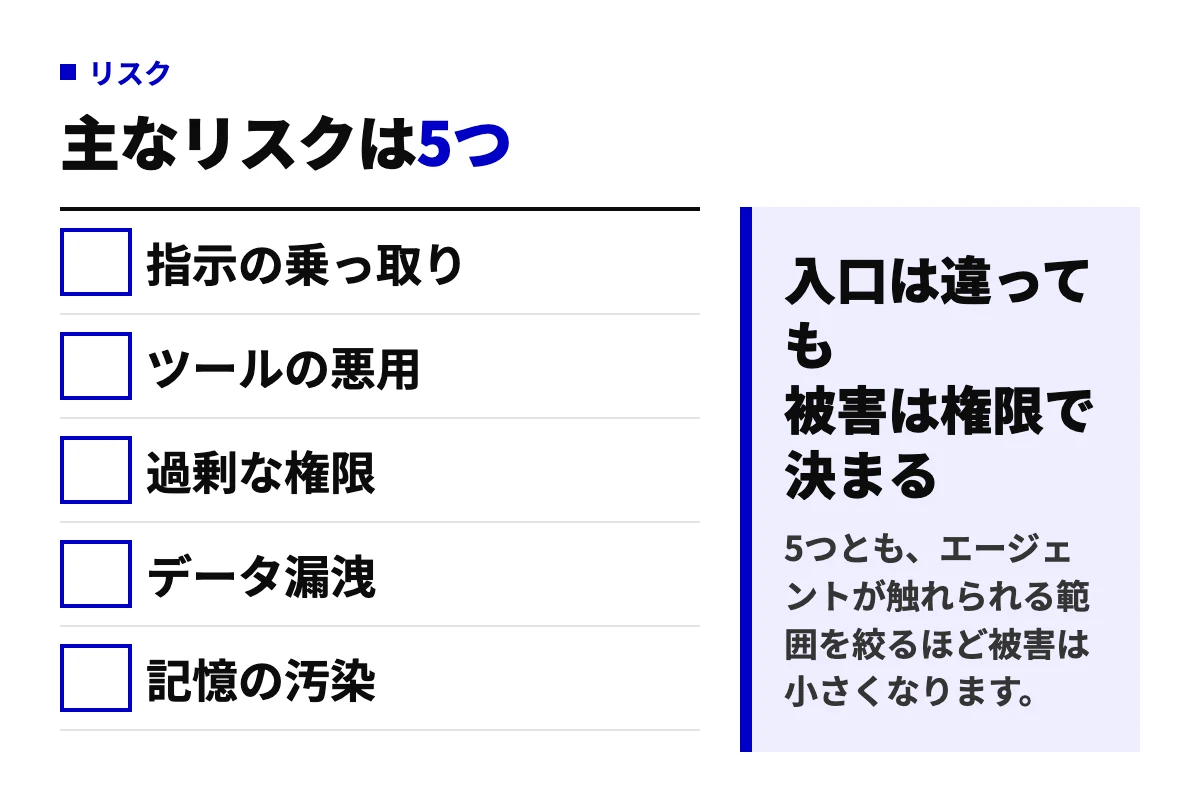
主なリスクは5つで、インシデントの典型は外部文書の読み込みから始まります。5つは、指示の乗っ取り、ツールの悪用、過剰な権限、データ漏洩、記憶の汚染です。AIエージェントのリスクとして挙がる項目は、おおむねこのどれかに入ります。
指示の乗っ取り(プロンプトインジェクション)のリスク
指示の乗っ取りは、AIエージェントが外から読んだ文を命令として実行してしまうリスクです。プロンプトインジェクション(入力に命令を紛れ込ませ、本来の指示を上書きさせる攻撃)と呼ばれます。
利用者が直接入力する型のほかに、Webページやメール、共有文書に命令を隠しておく型があります。AIエージェントは文書を自分で読みに行くため、後者の経路が広くなります。
ツールの悪用のリスク
ツールの悪用は、AIエージェントが呼び出せる機能を、意図しない目的で使わされるリスクです。メールの送信、ファイルの削除、API(システム同士をつなぐ窓口)経由の更新などが対象になります。
連携先のツールや組み込んだ部品に脆弱性(攻撃に利用されうる弱点)がある場合も、ここに含めて考えます。サプライチェーン(部品や連携先のつながり)のリスクと呼ばれるものです。提供元と更新の状況を確かめてからつなぐことが出発点になります。
過剰な権限のリスク
過剰な権限は、業務に必要な範囲を超えてデータや操作を許しているリスクです。乗っ取りや誤動作が起きたとき、被害の大きさは渡した権限の広さで決まります。
会社が把握していない非公式な利用(シャドーAI)も、この項目に入ります。個人で契約したAIエージェントに社内のアカウントをつなぐと、誰がどの権限を渡したかを誰も把握できなくなります。
データ漏洩のリスク
データ漏洩は、AIエージェントが読んだ情報が、意図しない相手に渡るリスクです。AIエージェントのセキュリティでデータ漏洩を考えるときは、経路を3つに分けると整理しやすくなります。
- 回答への混入:権限のない人への回答に、機密の内容が含まれる
- ツール経由の持ち出し:外部への送信機能を通じて、データが社外へ出る
- 保存先への残留:ログやメモリー(作業内容を次回以降に引き継ぐ仕組み)に機密が残り、後から読まれる
記憶の汚染のリスク
記憶の汚染は、AIエージェントが参照するメモリーやデータに、不正な内容が書き込まれるリスクです。一度書き込まれると、その後の作業が誤った前提のまま進むため、影響が一回で終わりません。
複数のAIエージェントを連携させる構成では、一つの誤りが次のエージェントへ引き継がれ、連鎖することがあります。連携させる場合の設計は、複数AIエージェントの記事で別に扱います。
セキュリティインシデントの起き方:5工程の流れ
ここでは特定の事例ではなく、外部の文書を経由するプロンプトインジェクションの起き方の型として説明します。流れは、仕込む、読み込む、従う、実行する、気づくの5工程です。
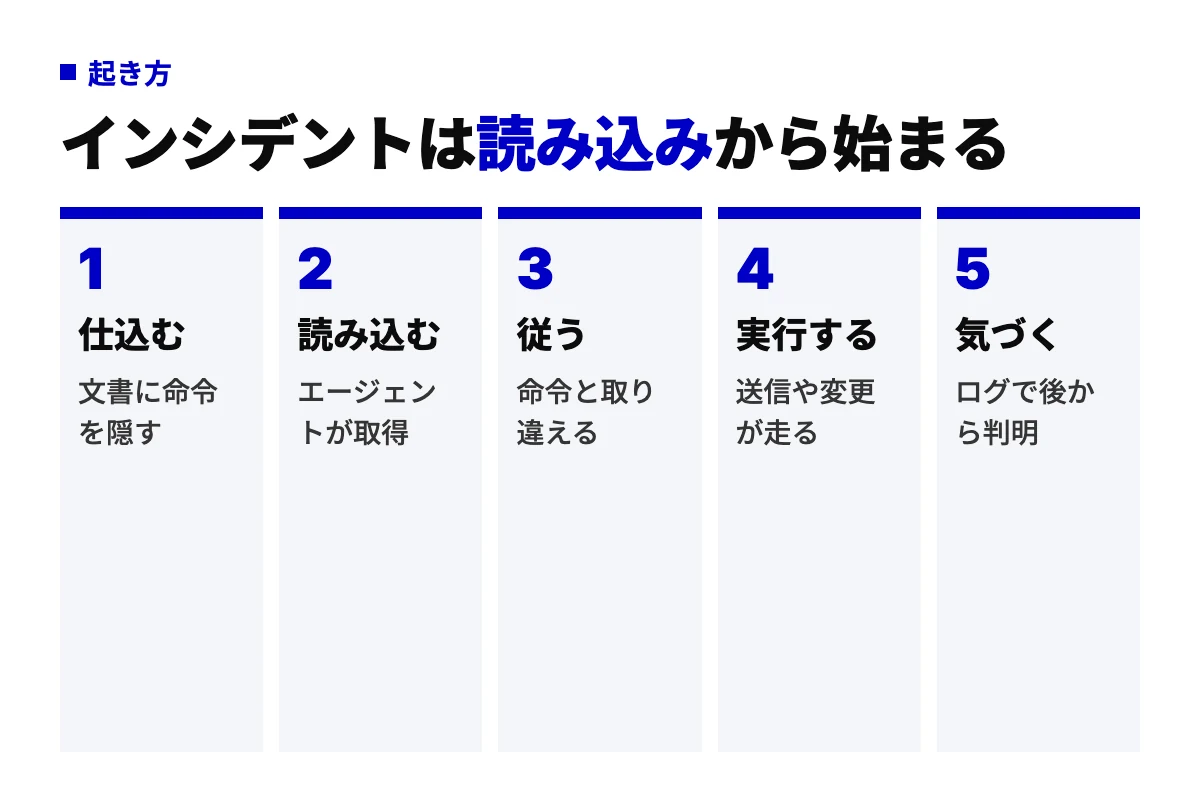
- 仕込む:攻撃者がWebページやメールなどの文書に命令を隠します。
- 読み込む:エージェントが業務の一環として、その文書を取得します。
- 従う:文書の中の文を、利用者からの命令と取り違えます。
- 実行する:渡された権限の範囲で、送信や変更が走ります。
- 気づく:その場では分かりにくく、ログで後から判明します。
この流れを見ると、止められる場所が分かります。読み込む段階では入力を疑う、実行する段階では権限を絞ると人が承認する、気づく段階では記録を残すが効きます。実際の経路はシステムの構成によって変わるため、自社の構成に当てはめて確認します。
AIエージェントのセキュリティ対策:任せる範囲を判定表で決める
対策は4点で、社内に閉じた読むだけの業務から当てはめます。すべての業務に同じ強さの対策をかけるのではなく、任せる範囲を先に決めて、範囲ごとに強さを変えます。
私たちが業務を切り分けるときに使っている判定表を載せます。権限(読むだけか、書き込みや送信があるか)と行き先(社内に閉じるか、社外とつながるか)の2軸で分けます。分け方は、まず任せる、承認つきで任せる、入力を疑う、最後に任せるの4つです。
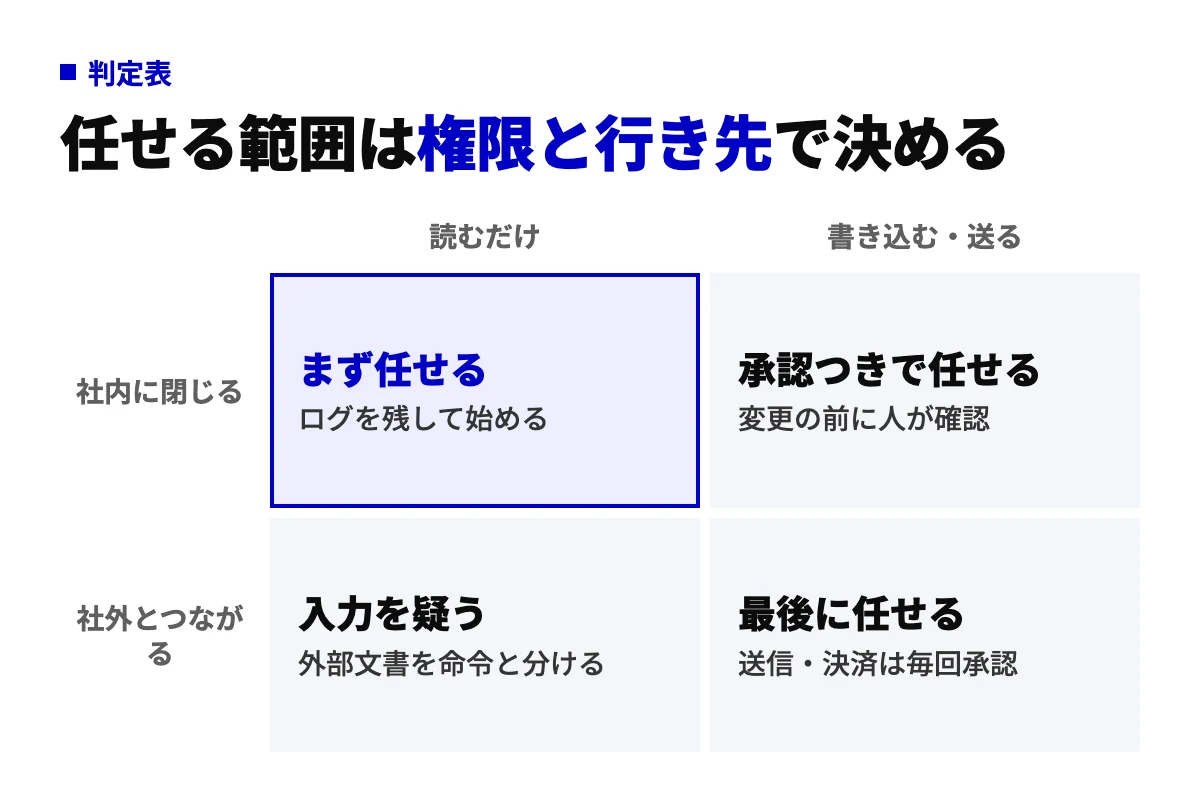
- まず任せる:社内に閉じた読むだけの業務です。社内文書の検索や要約が当たります。
- 承認つきで任せる:社内に閉じているものの、書き込みや更新がある業務です。実行の前に人が確認します。
- 入力を疑う:読むだけでも、社外のWebページやメールを読み込む業務です。読んだ内容を命令として扱わない設計にします。
- 最後に任せる:社外とつながり、送信や変更まで行う業務です。他の3つで運用が安定してから検討します。
任せてよい業務の判定基準そのものは、冒頭で紹介した親記事「AIエージェントとは」で扱っています。ここではセキュリティの観点に絞りました。
私たちは、AIの弱点を2つに分けて対策の順番を決めています。モデルの精度やガードレール(不適切な入出力を止める仕組み)は、待てば良くなる側に入ると見ています。一方で、誰にどの権限を渡すかは待っても解決しない側なので、自社で決める部分だと考えています。
5つのリスクと4つの対策は、次の表のように対応します。
| リスク | 主に効く対策 | 最初に決めること |
|---|---|---|
| 指示の乗っ取り | 入力を疑う、人が承認する | 外部の文書を読む業務はどれか |
| ツールの悪用 | 権限を絞る、人が承認する | 呼び出せるツールの一覧 |
| 過剰な権限 | 権限を絞る | エージェント専用のアカウントと範囲 |
| データ漏洩 | 権限を絞る、記録を残す | 読ませないデータの範囲 |
| 記憶の汚染 | 入力を疑う、記録を残す | メモリーに書き込める条件 |
権限を絞る対策:最小権限・認証・ゼロトラストの考え方
権限を絞るとは、AIエージェントに最小権限(業務に必要な最小限の権限だけを渡す考え方)を当てはめることです。人のアカウントを共用せず、エージェント専用のアカウントを作るところから始めます。決める項目は次の4つです。
- 読めるデータの範囲
- 実行できる操作(読むだけか、書き込みや送信までか)
- 呼び出せるツールの一覧
- 権限の有効期限と見直しの時期
認証(誰の操作かを確かめる仕組み)は、エージェントの操作にもかけます。社内からの操作でも無条件に信用せず、その都度確かめるゼロトラストの考え方が、ここでも土台になります。
入力を疑う対策:外部文書と命令の分離
入力を疑うとは、外部から読み込んだ文書を命令ではなくデータとして扱うことです。利用者の指示と、読み込んだ文書の内容を、別の扱いにする設計にします。
あわせて、プロンプト検証(入力に不審な命令が含まれていないかを調べる処理)を読み込みの前後に置きます。ただし、検査だけで防ぎきるのは難しいとされています。そのため、権限と承認を重ねて被害を小さくします。
人が承認する対策:書き込みや送信の前の確認
人が承認するとは、書き込みや送信の前に、人が内容を確認する工程を挟むことです。対象は、送信、更新、削除、支払いのように、取り消しにくい操作です。
すべての操作に承認を入れると、確認が形だけになりやすくなります。判定表で「まず任せる」に入る業務は承認なし、「承認つきで任せる」以降は承認あり、と強弱をつけます。承認を含めた組み立て方は、詳しくはAIエージェントの作り方をご覧ください。
記録を残す対策:ログ・監視・暗号化
記録を残すとは、誰の指示で、何を読み、どのツールを呼び、何を実行したかをログに残すことです。インシデントはその場で気づきにくいため、記録が無いと原因も被害の範囲も確かめられません。
ログは残すだけでなく、監視にも使います。通常と違う動きを検知したら止める仕組みを、あわせて決めておきます。
ログやメモリーには機密が残るため、ここがデータ漏洩の経路にもなります。保存するデータと通信を暗号化(第三者が読めない形に変換すること)し、保存期間と閲覧できる人を決めます。
社内で導入するときの進め方とセキュリティガイドライン
社内導入は棚卸しから始め、5工程の順に決めていきます。参照するガイドラインは、AI事業者ガイドライン、OWASPのLLM向けTop 10、NIST AI RMFの3つが基本です。
社内導入の進め方:棚卸しから見直しまでの手順
進め方は、棚卸し、権限設計、小さく試す、承認と記録、見直しの5工程です。
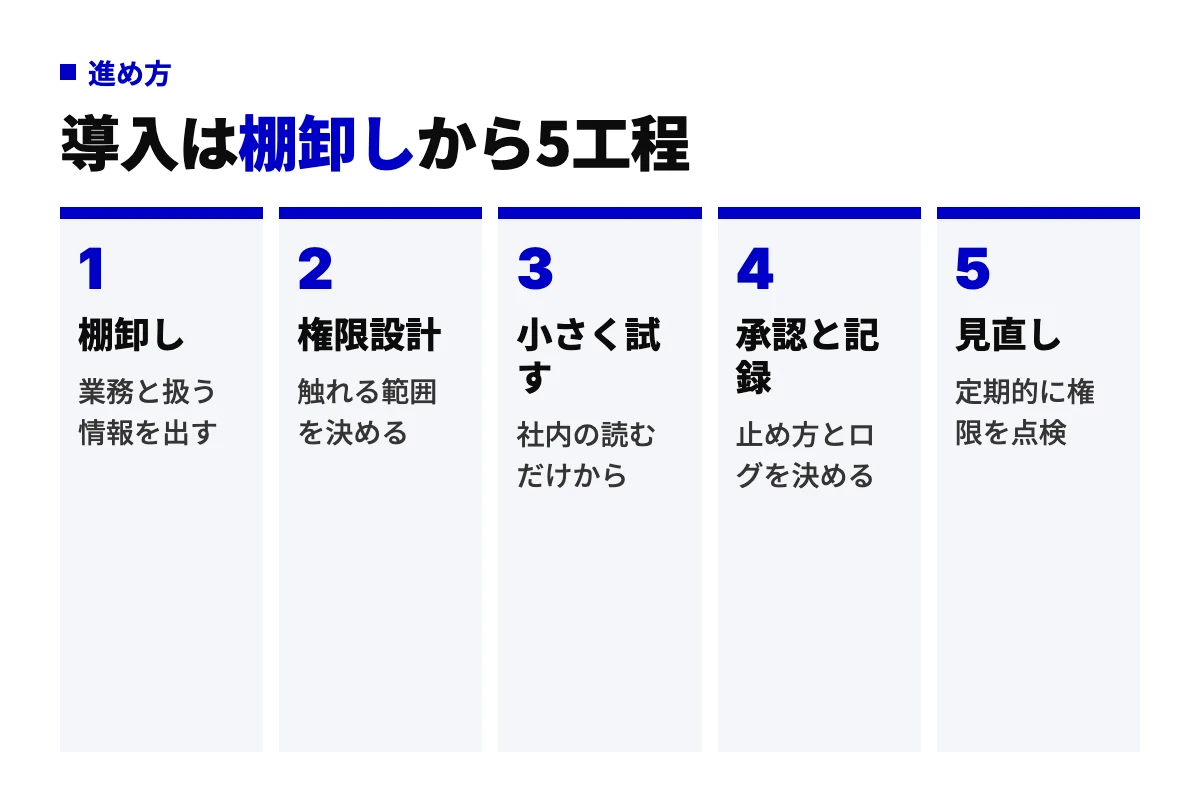
- 棚卸し:AIエージェントに任せたい業務と扱う情報を出します。機密や個人情報を含むかどうかも、ここで分けます。
- 権限設計:業務ごとに、AIエージェントが触れる範囲を決めます。判定表の4つに当てはめると決めやすくなります。
- 小さく試す:社内の読むだけの業務から始めます。問題が出ても影響が社内にとどまる範囲です。
- 承認と記録:止め方とログを決めます。誰が止められるか、何を残すかを、範囲を広げる前に決めます。
- 見直し:定期的に権限を点検します。使わなくなったエージェントや、広すぎる権限を外します。
AIエージェントのセキュリティを社内で進めるときは、導入の段取りと切り離さずに決めると進めやすくなります。導入全体の流れは、詳しくはAIエージェント導入の進め方をご覧ください。
権限は、業務や担当の変更に合わせて古くなります。そのため、見直しまでを工程に含めました。私たちはこの5工程で回しています。
参照するセキュリティガイドライン:確認できる内容の違い
AIエージェントのセキュリティガイドラインとして、2026年10月時点で参照しやすい公的な資料は次の3つです。それぞれ、確認できる内容が違います。
- AI事業者ガイドライン(経済産業省・総務省):AIを開発・提供・利用する事業者が、立場ごとに取り組む事項を確認する資料です。
- OWASPのLLM向けTop 10:LLM(大規模言語モデル)を使うアプリケーションで起きやすい脆弱性の種類を確認する資料です(OWASP Top 10 for Large Language Model Applications)。
- NIST AI RMF:AIのリスクを組織として洗い出し、評価し、管理する枠組みを確認する資料です(NIST AI Risk Management Framework)。
OWASPの公式ページでは、この取り組みがOWASP GenAI Security Projectへ広がったと案内されています。いずれもAIエージェントだけを対象にした資料ではないため、自社の構成に読み替えて使います。改訂が続くため、参照するときは公式ページで最新の版を確認してください。
社内ルールで決める4点と注意点
社内ルールは、次の4点から決めます。
- 利用申請:誰が、どの業務で、どのシステムにつなぐかを申請し、台帳に残します。
- 非公式利用の扱い:会社が把握していないAIエージェントを見つけたときの扱いを決めます。
- 研修:外部の文書に命令が隠される仕組みと、承認の画面で見る点を伝えます。
- インシデント時の連絡先と止め方:誰に連絡し、どの手順でエージェントを止めるかを決めます。
注意点は、禁止だけで終わらせないことです。申請の道が無いと、非公式利用は表に出てこなくなります。見つけたものを申請に乗せる道を、あわせて用意します。
体制と依頼先:内製・診断サービス・伴走支援の分担
依頼先は、自社に残る宿題を見て選びます。選択肢は内製、診断サービス、伴走支援の3つで、どれを選んでも自社の仕事は残ります。
内製・診断サービス・伴走支援の比較
3つの依頼先を、向く場面、得意なこと、残る宿題の3行で比べます。
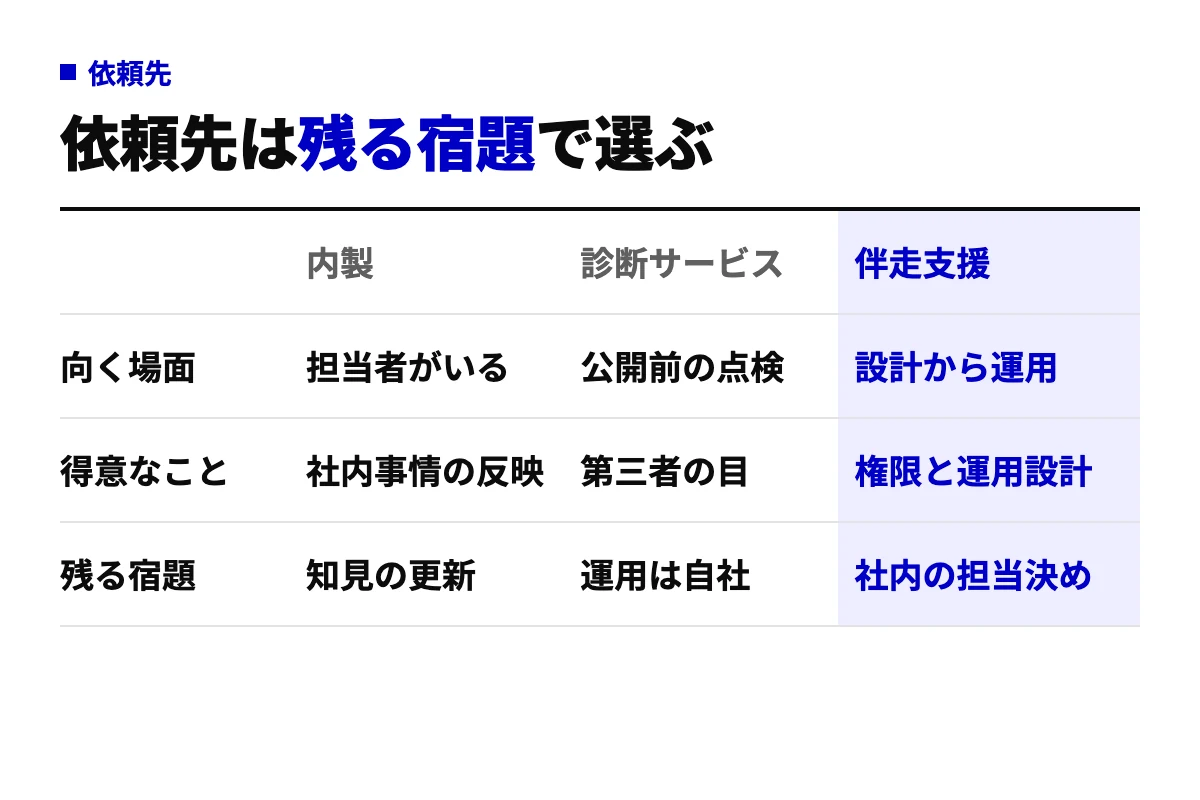
- 向く場面:内製は担当者がいる場合、診断サービスは公開前の点検、伴走支援は設計から運用までを通して進めたい場合に向きます。
- 得意なこと:内製は社内事情の反映、診断サービスは第三者の目、伴走支援は権限と運用設計です。
- 残る宿題:内製では知見の更新、診断サービスでは運用は自社、伴走支援では社内の担当決めが残ります。
3つは排他ではなく、組み合わせて使えます。内製で進めて公開前だけ診断サービスを入れる、設計は伴走支援で運用は内製にする、といった形です。開発を外部に頼む場合の選び方は、詳しくはAIエージェント開発の依頼先をご覧ください。
伴走支援の中身は、会社によって範囲が違います。私たちの場合の支援内容は、業務オペレーション向け支援のページに載せています。
費用が変わる3つの要素
費用は、エージェントの数、つなぐシステムの数、渡す権限の広さで変わります。どの依頼先でも、確認する対象が増えるほど作業が増えるためです。
| 費用が変わる要素 | 増えると増える作業 |
|---|---|
| エージェントの数 | 点検と権限設計の対象 |
| つなぐシステムの数 | 確認する接続と権限の組み合わせ |
| 渡す権限の広さ | 承認と監視の設計 |
見積もりを頼む前に、この3つを棚卸しの結果から書き出しておくと、依頼の範囲を決めやすくなります。AIエージェントのセキュリティ対策は、範囲が曖昧なまま頼むと比較がしにくくなります。
責任者と担当の置き方:ガバナンス体制の基準
ガバナンス(組織として管理・統制する仕組み)の体制は、責任者と担当を分けて置きます。責任者は、AIエージェントの利用を止める判断ができる立場の人です。
担当は、情報システムと業務部門の両方から出します。情報システムの担当が権限とログを、業務部門の担当が任せる範囲と承認を見ます。社内でAIエージェントのセキュリティを回すときは、この2つの視点がそろうと判断が止まりにくくなります。
AIエージェントのセキュリティでよくある質問
AIエージェントのリスクでまず押さえるべきものは?
過剰な権限です。指示の乗っ取りやツールの悪用が起きても、被害の大きさは渡した権限の広さで決まるためです。最初にエージェント専用のアカウントを作り、読めるデータと実行できる操作を業務に必要な範囲に絞ると、他のリスクの影響も小さくなります。
AIエージェントからデータ漏洩は起きる?
起きる可能性があります。AIエージェントが読めるデータは、回答への混入や外部送信のツールを通じて、外へ出る経路を持つためです。読ませるデータの範囲を絞り、送信の前に人が承認し、何を読んだかを記録に残すことで、起きやすさと見つけやすさの両方を変えられます。
社内で使うときのルールは何から決める?
利用申請から決めます。誰が、どの業務で、どのシステムにつなぐかが分からないと、権限設計も記録も始められないためです。申請の台帳ができたら、非公式利用の扱い、研修、インシデント時の連絡先と止め方の順に足していきます。
参照すべきセキュリティガイドラインは?
2026年10月時点では、AI事業者ガイドライン、OWASPのLLM向けTop 10、NIST AI RMFの3つが基本の資料です。順に、事業者としての取り組み事項、脆弱性の種類、リスク管理の枠組みを確認できます。改訂が続くため、公式ページで最新の版を確認してください。
セキュリティインシデントが起きたら最初に何をする?
最初にAIエージェントを止めます。動いたままだと、送信や変更が続くおそれがあるためです。止めた後に、決めておいた連絡先へ報告し、ログで何を読み何を実行したかを確かめます。原因が分かるまでは、該当するアカウントの権限を無効にしておきます。
まとめ:AIエージェントのセキュリティは任せる範囲を決めることから
業務を棚卸しし、判定表でまず任せる業務を1つ決めます。AIエージェントのセキュリティは、道具を選ぶ前に、任せる範囲を決めるところから始まります。
4点の再確認:権限・入力・承認・記録
守り方は、権限を絞る、入力を疑う、人が承認する、記録を残すの4つでした。
- 権限を絞る:触れる範囲を、業務に必要な分だけにします。
- 入力を疑う:外部の文書を、命令として扱いません。
- 人が承認する:書き込みや送信の前に、人が確認します。
- 記録を残す:読んだものと実行したことを、後から追えるようにします。
リスクは5つありますが、止める場所はこの4点に集まります。AIエージェントのセキュリティ対策は、誰にどの権限を渡すかを自社で決める作業です。
次の手順:棚卸しから無料診断まで
次の一手は、業務の棚卸しをして、判定表で「まず任せる」に入る業務を1つ決めることです。社内に閉じた読むだけの業務なら、権限も承認も小さく始められます。
棚卸しの段階で、どの業務をAIに置き換えられるかが見えにくい場合もあります。その整理の入口として、おきかえくんの無料診断を用意しています。